Am 21. Oktober 2026 fand an der Universität für Weiterbildung Krems die 24. Sicherheitskonferenz statt. Unter dem Titel „Digitale Angriffe. Reale Risiken. Cybercrime und die neue Sicherheitsrealität“ diskutierten Expertinnen und Experten aus Polizei, Verwaltung, Wirtschaft, Diplomatie und Technik, wie sich Organisationen und Gesellschaft auf digitale Angriffe vorbereiten können. Partner der Konferenz waren das Bundeskriminalamt und das Bundesministerium für Inneres (BMI).
Assoz. Prof. Mag. Dr. Walter Seböck, Leiter des Departments für Sicherheitsforschung, betonte in seiner Begrüßung, dass digitale Angriffe vor allem das Vertrauen in Systeme und Institutionen treffen. Mehr Kontrolle allein sei aber keine Lösung: „Sicherheit schützt die Freiheit, aber erst die Freiheit verleiht der Sicherheit ihren Wert.“ Nach Grußworten von Vizerektor Univ.-Prof. Dipl.-Ing. Dr. Stefan Oppl und Landtagsabgeordnetem Josef Edlinger in Vertretung von Landeshauptfrau Johanna Mikl-Leitner folgte die Keynote von Mag. Dr. Franz Ruf, Generaldirektor für die öffentliche Sicherheit im BMI.
Cybersicherheit als Systemfrage
Ruf beschrieb Cyberkriminalität als hochprofessionelle, international organisierte und arbeitsteilige Industrie. Technisches Wissen sei nicht mehr nötig, es lasse sich als „Crime as a Service“ zukaufen. Als Beispiel nannte er die Zerschlagung des Anonymisierungsdienstes „SocksEscort“ im März 2026, an der das Bundeskriminalamt gemeinsam mit Europol maßgeblich beteiligt war. Für den Dienst waren mehr als 369.000 Geräte in 163 Ländern missbraucht worden, darunter Hunderte in Österreich.
Hybride Bedrohungen wie Spionage, Sabotage und Desinformation zielten zunehmend auf die Urteilsfähigkeit der Menschen ab. Ruf forderte daher mehr Medienkompetenz in allen Bevölkerungsschichten. Wenn Krankenhäuser stillstünden, Stromnetze ins Wanken gerieten oder Desinformation demokratische Prozesse manipuliere, werde Cybersicherheit zur Systemfrage für den Staat und die demokratische Gesellschaft. Sie dürfe nicht länger als isolierte Aufgabe der IT-Abteilung gesehen werden.
Das Geschäftsmodell hinter dem Angriff
Wie dieses Geschäftsmodell im Detail funktioniert, zeigte Rat Mag. Dipl.-Ing. Bernhard Gander vom Cybercrime Competence Center des Bundeskriminalamts. Angriffsziel sei heute nicht mehr ein bestimmtes Unternehmen, sondern die Schwachstelle. Automatisierte Programme suchten rund um die Uhr nach Sicherheitslücken, und dank KI seien Phishing-Mails kaum noch als solche zu erkennen.
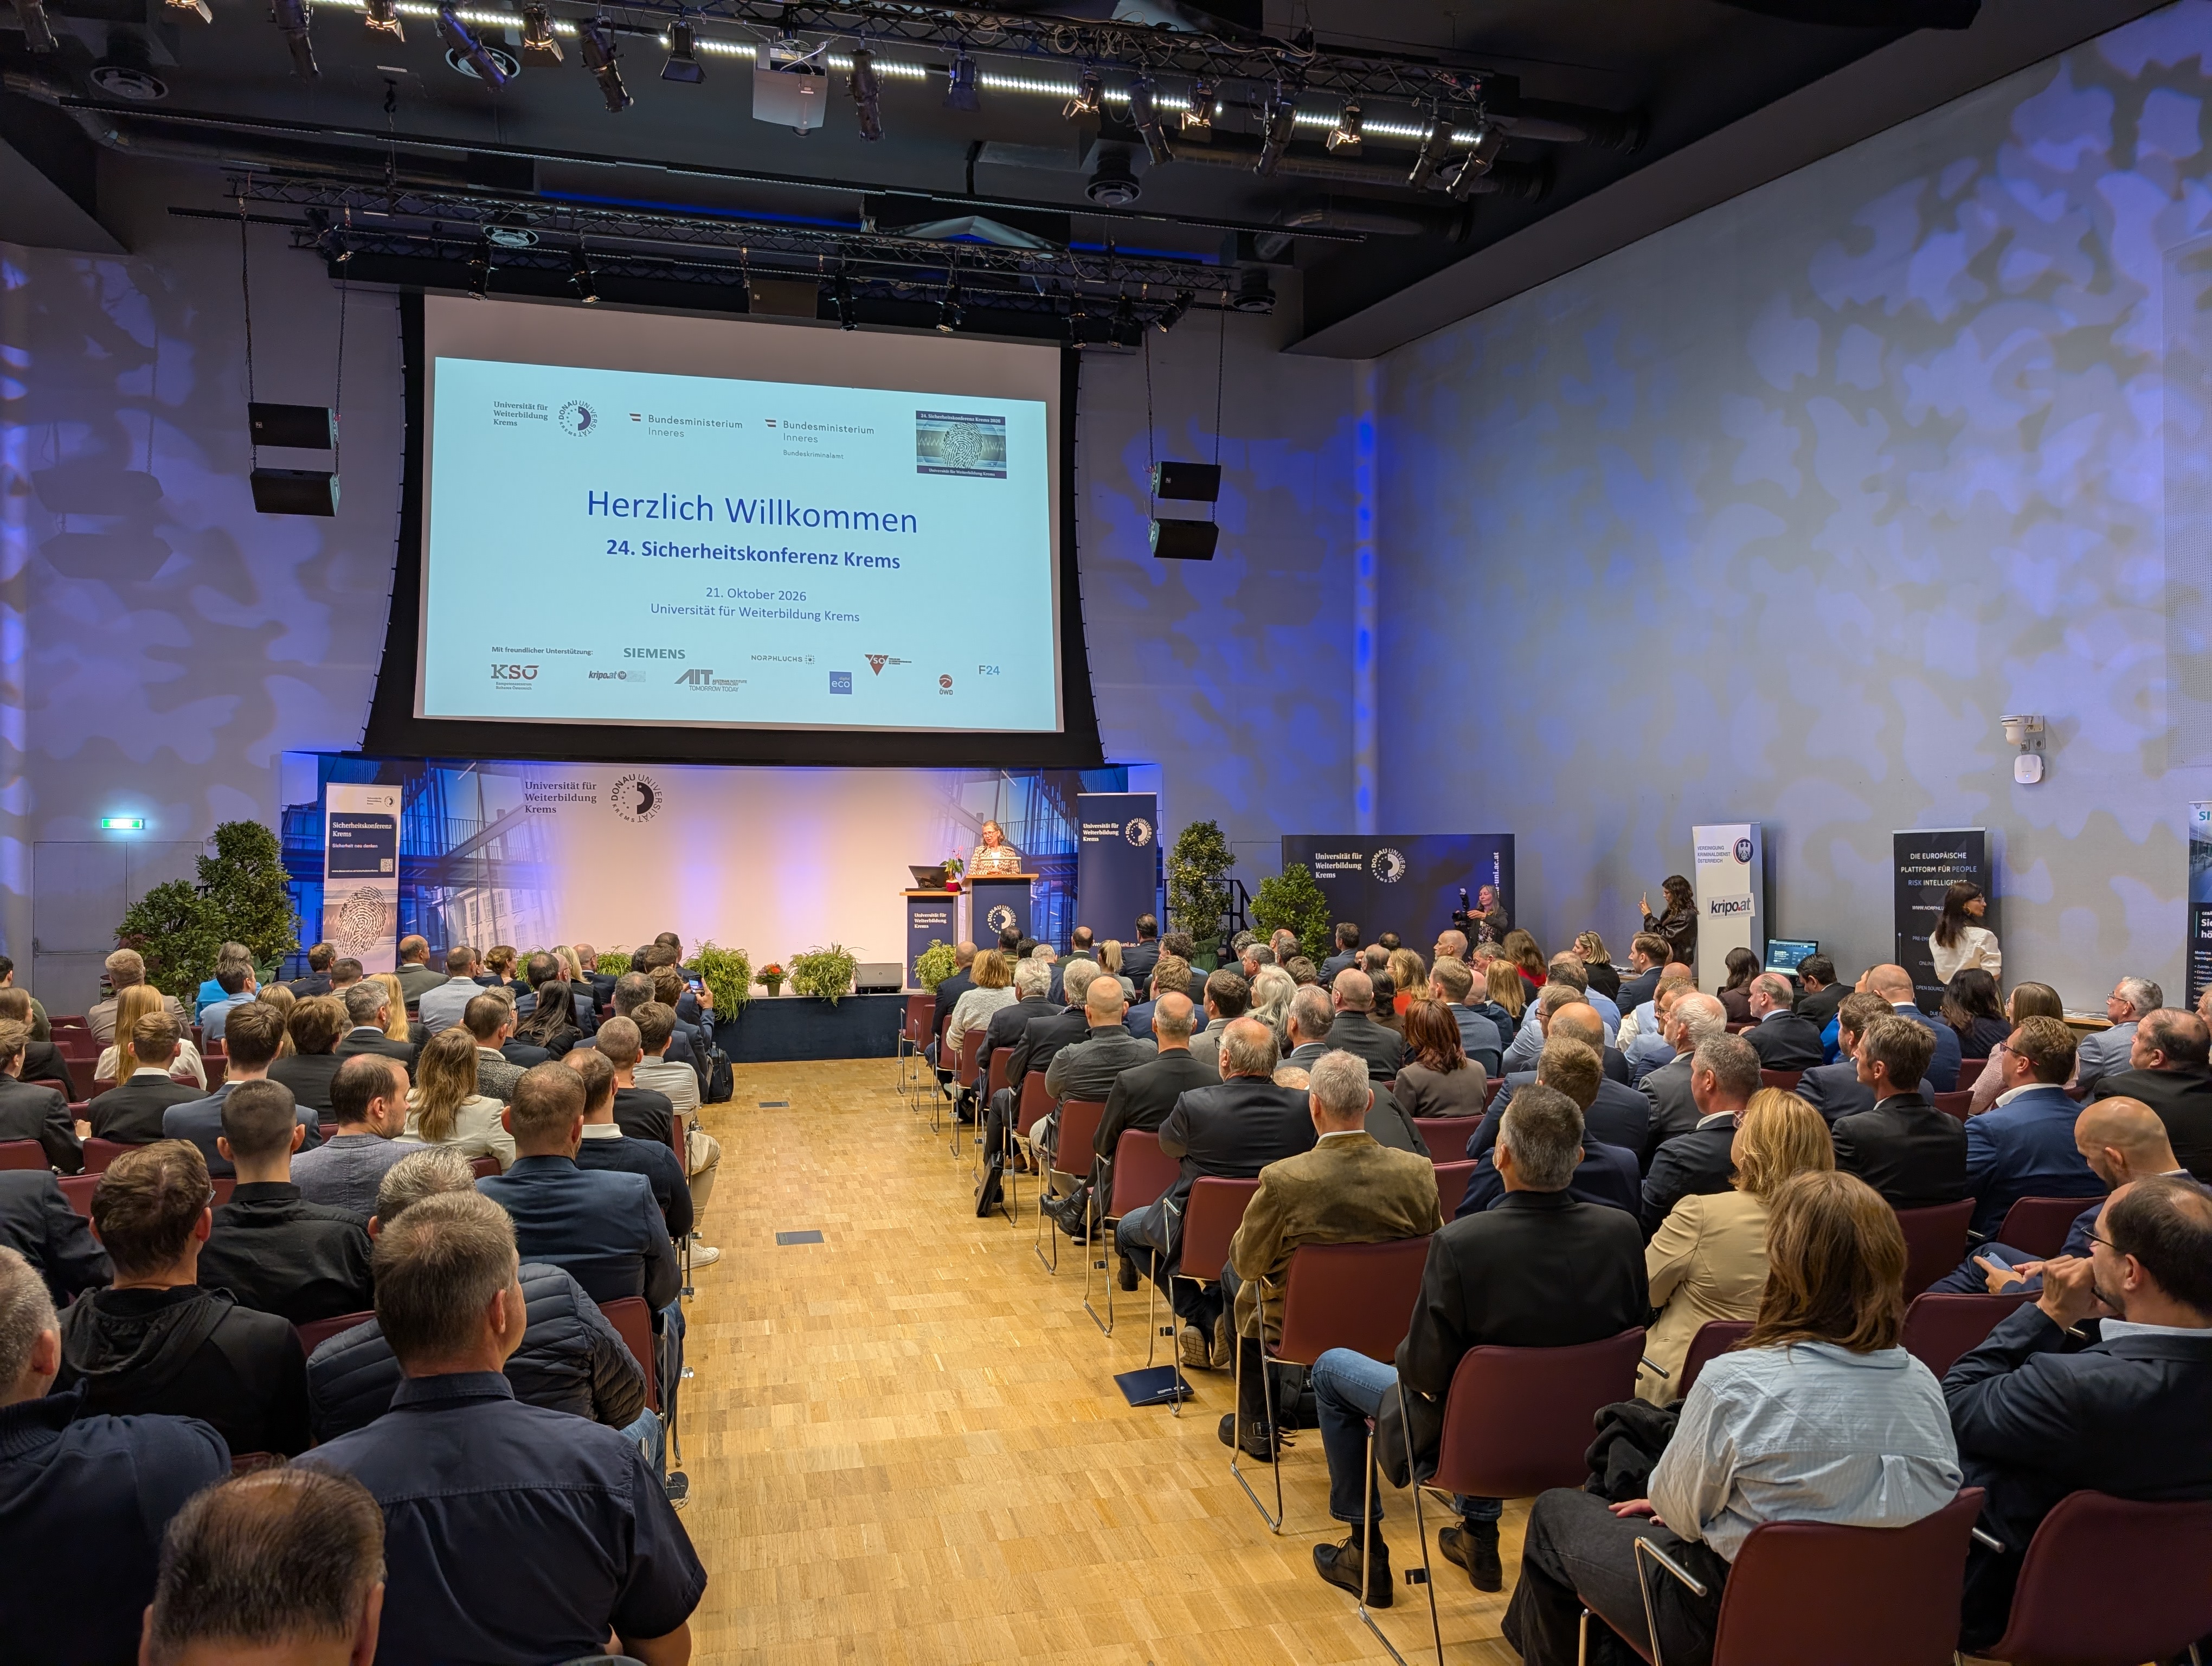
Volles Audimax: Mag. Dr. Ingeborg Zeller, MA, begrüßt die Gäste der 24. Sicherheitskonferenz an der Universität für Weiterbildung Krems.
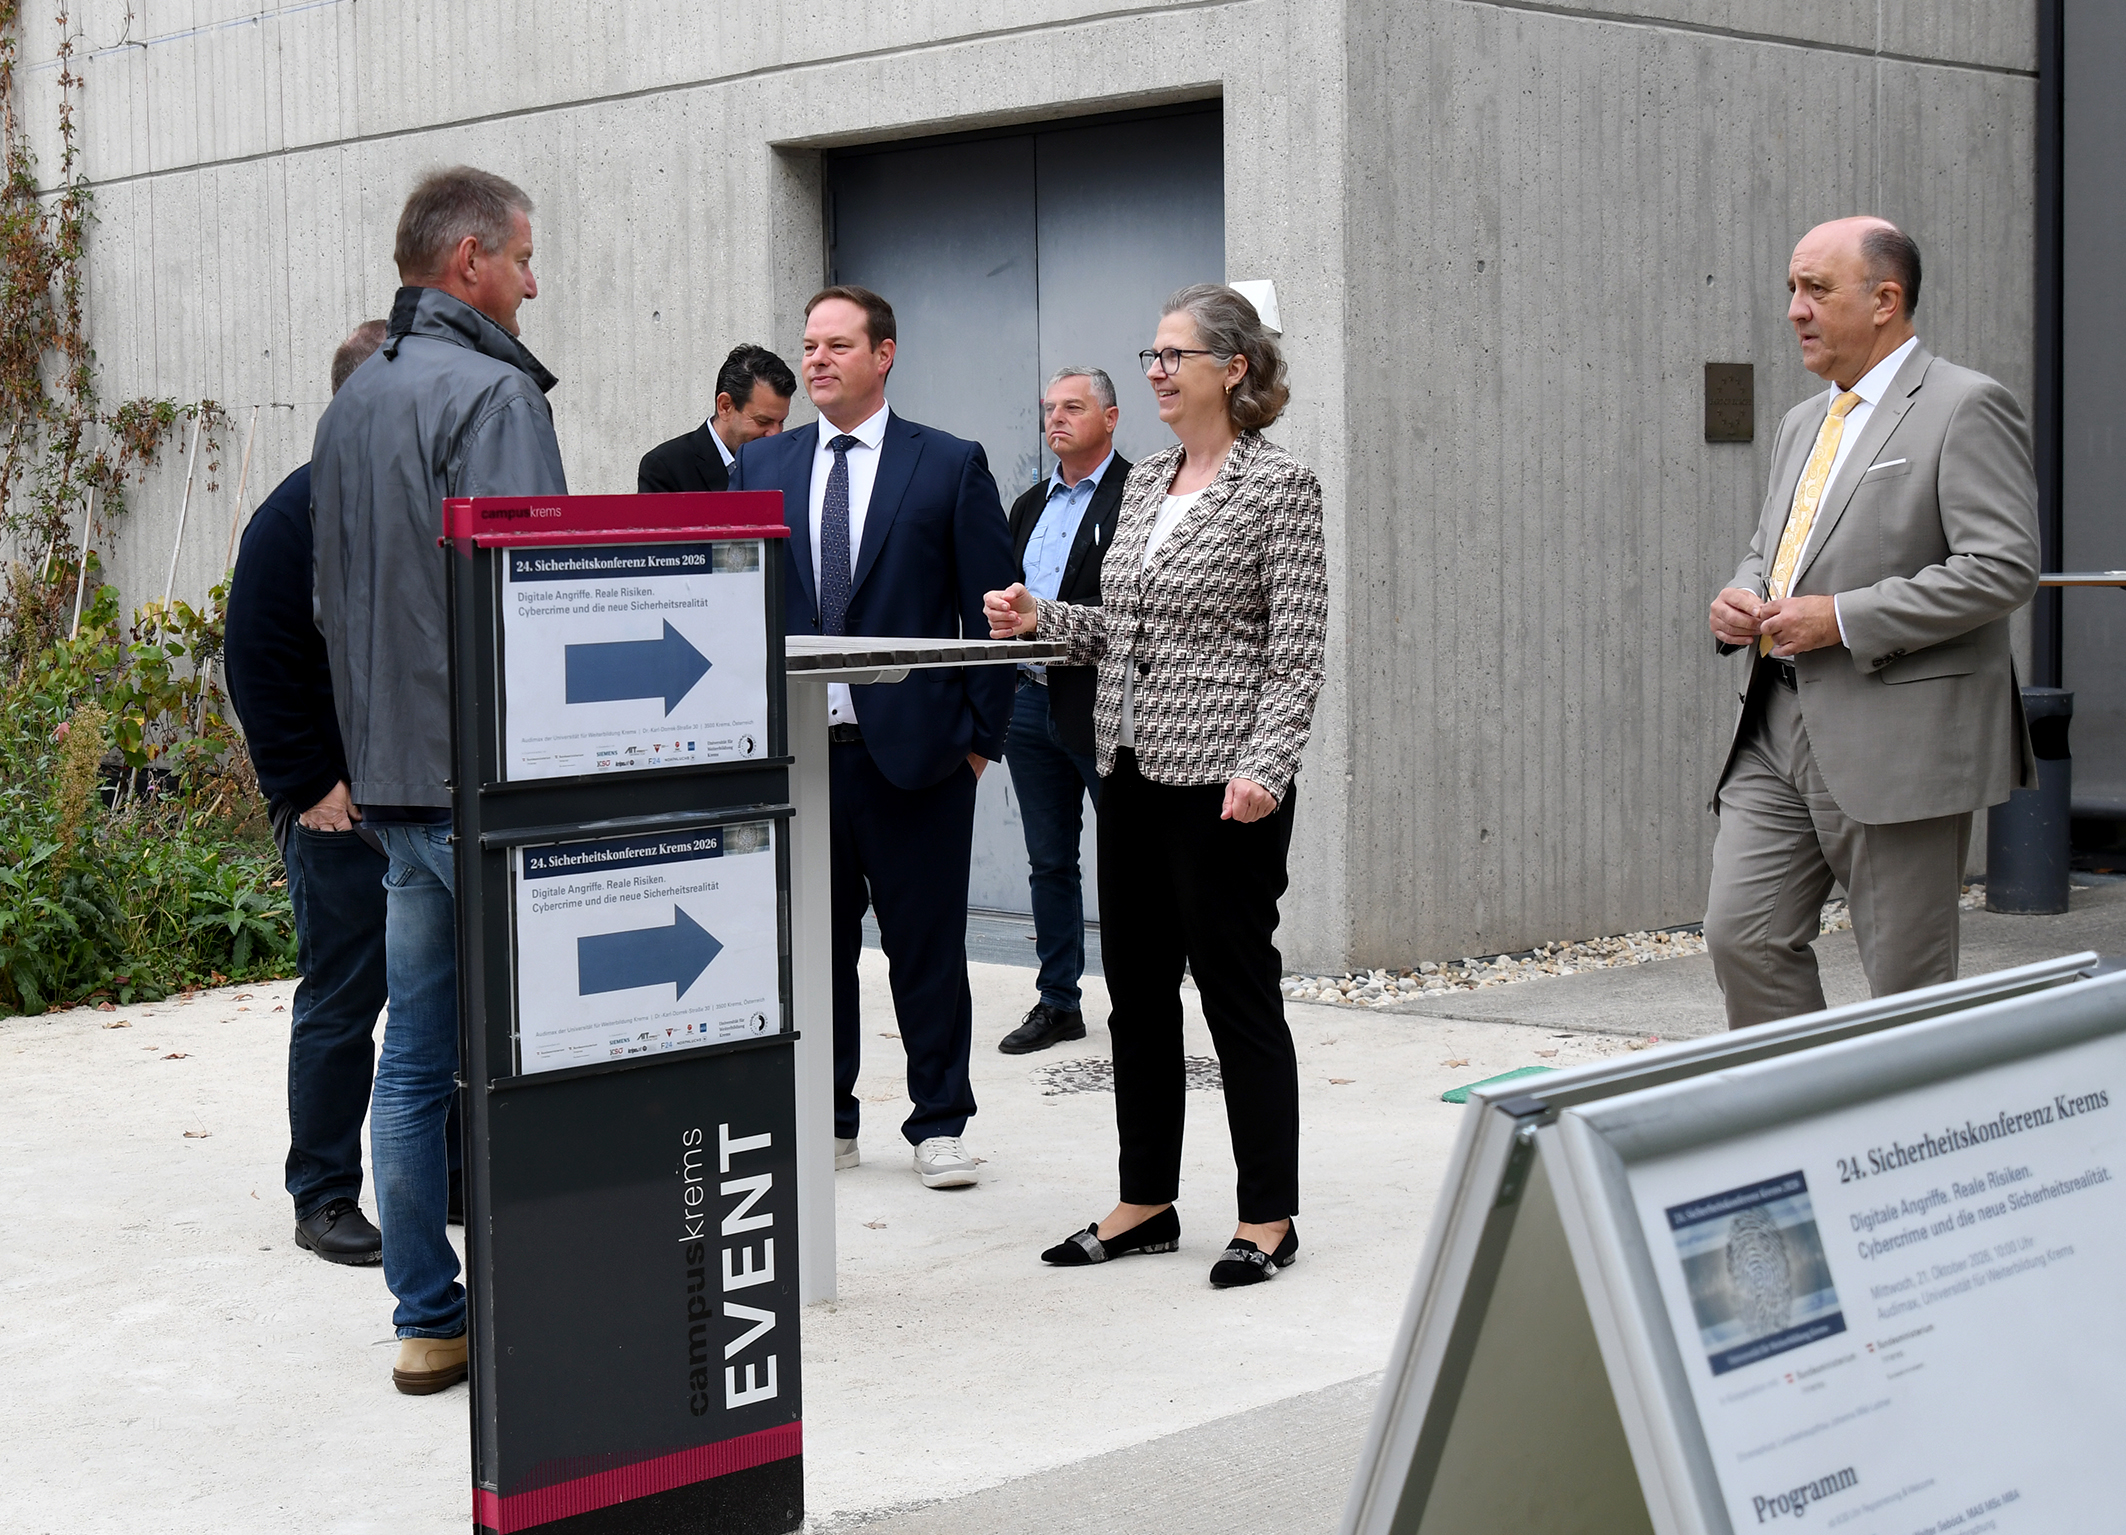
Im Bild: Begrüßung der Mitarbeitenden des Landeskriminalamts NÖ durch Mag. Dr. Ingeborg Zeller, MA und Prof. Mag. Dr. Walter Seböck, MBA MAS MSc (beide UWK).
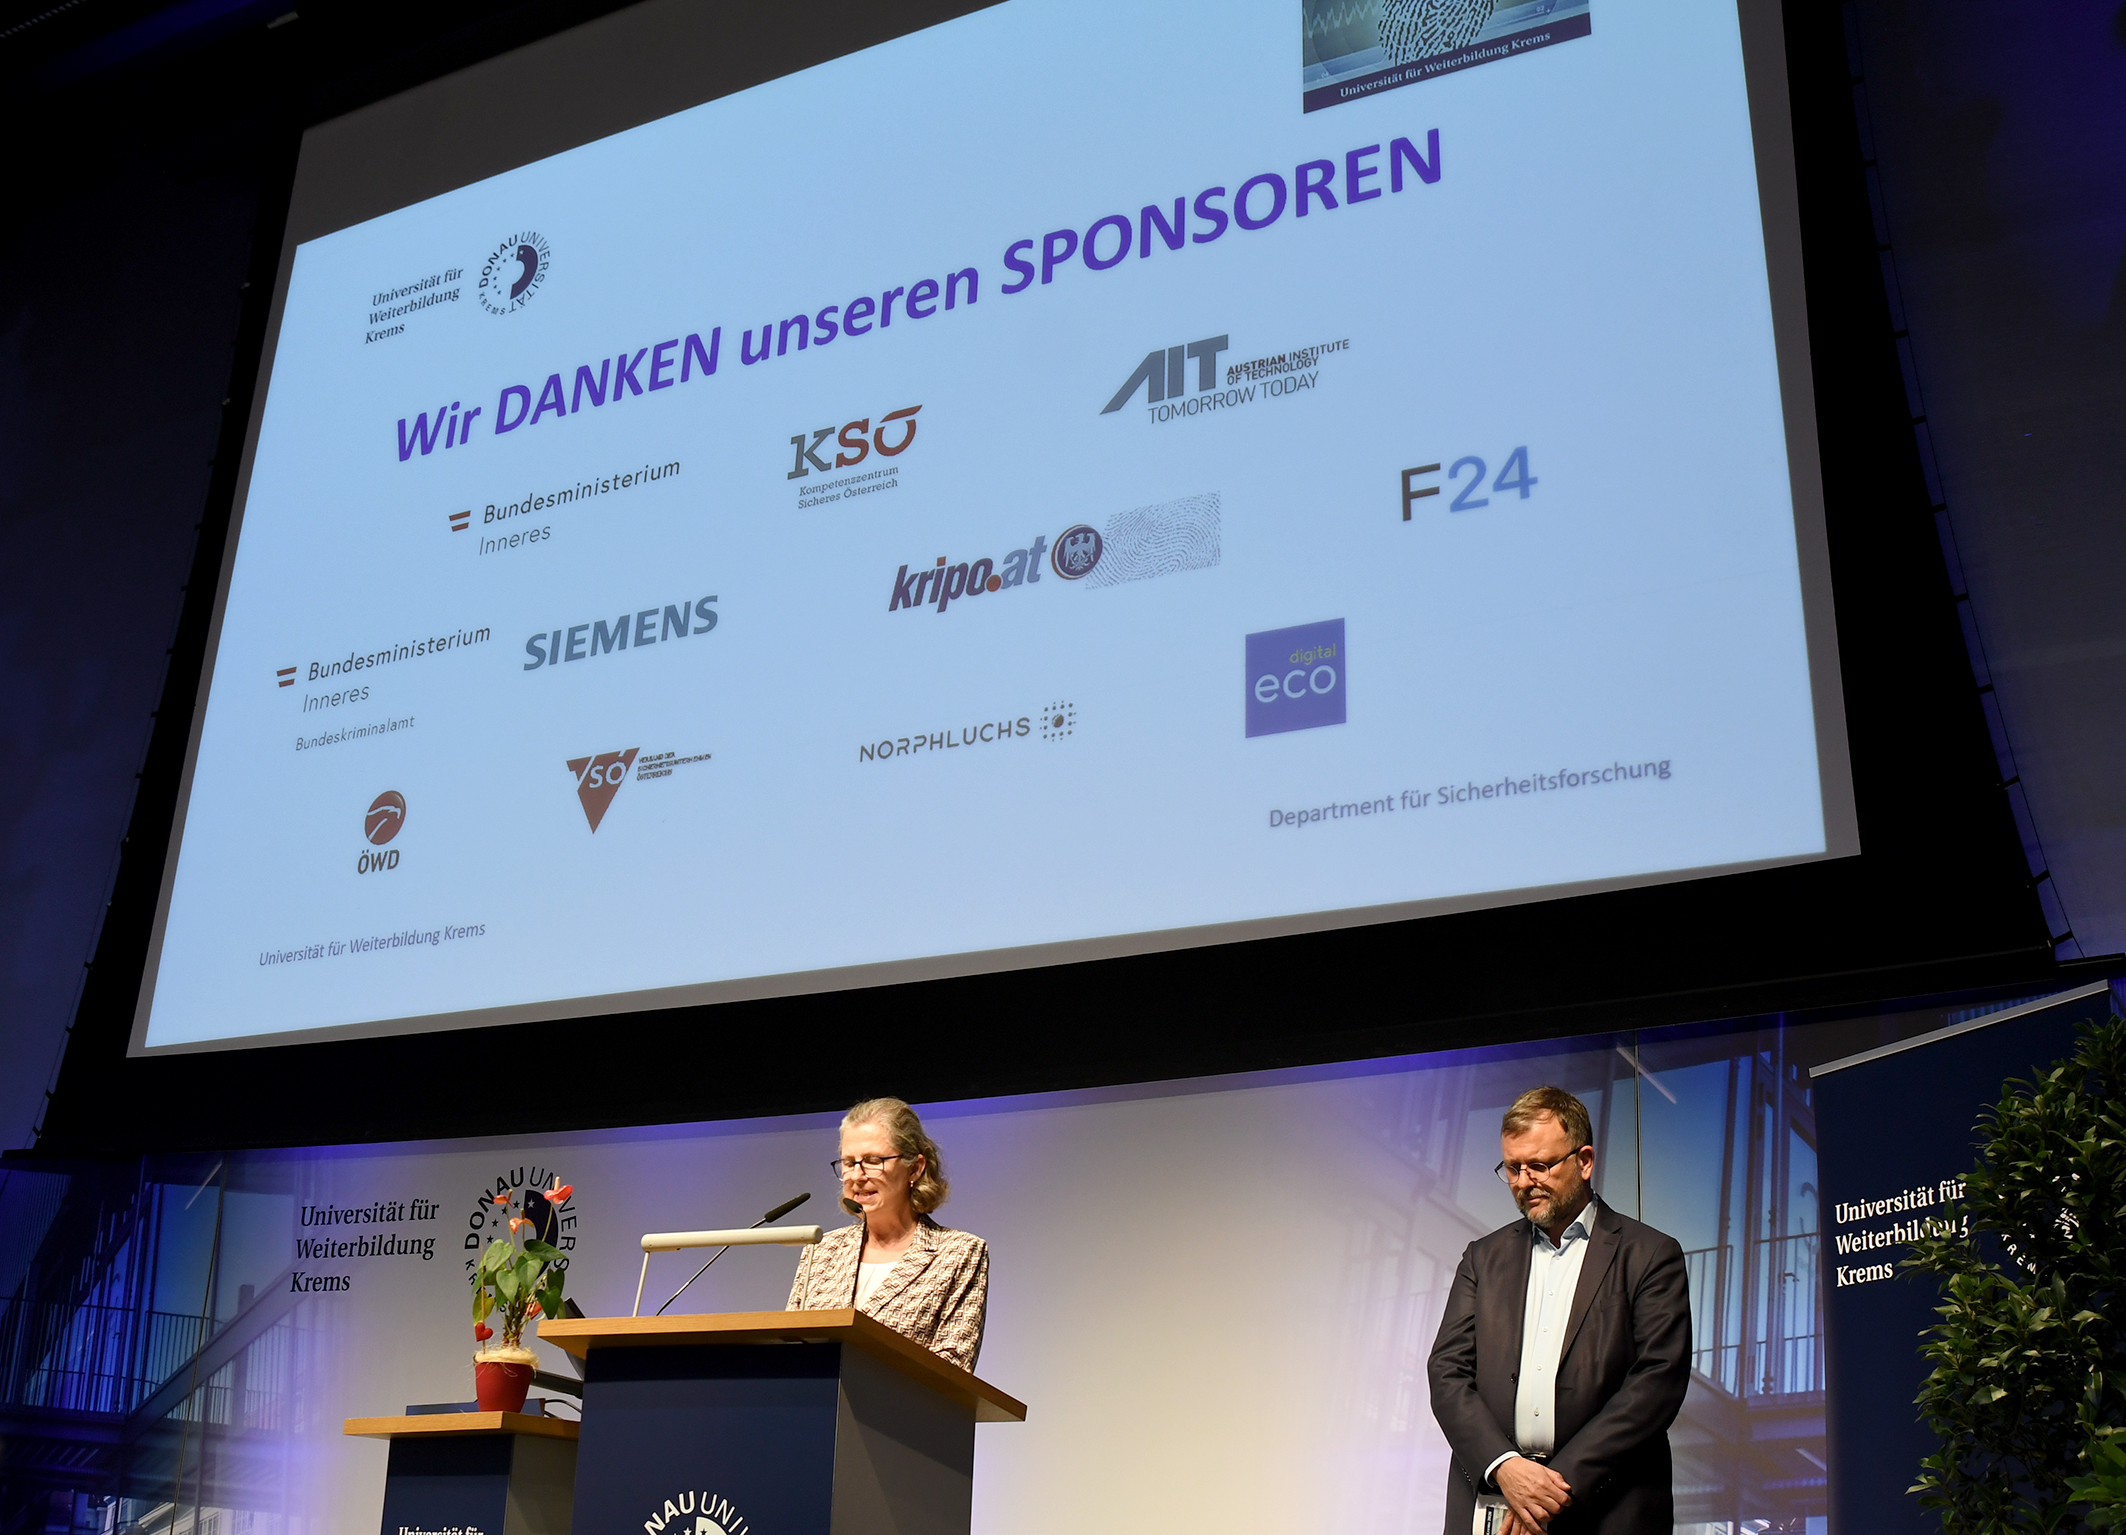
Im Bild: Die Sponsoren der Sicherheitskonferenz 2026 mit Moderatoren Mag. Dr. Ingeborg Zeller, MA (UWK) und Dr. Alexander Janda (KSÖ).
Gander beschrieb ein Franchise-System, in dem Entwickler ihre Schadsoftware gegen Umsatzbeteiligung vermieten und jeder Schritt der Angriffskette eigene Spezialisten hat. Mit einem Einsatz von unter 5.000 Euro könnten Täter Summen von bis zu zehn Millionen Euro erpressen. Seine Empfehlung war dennoch eindeutig: kein Lösegeld zahlen. Bis zu 80 Prozent der Unternehmen, die gezahlt haben, würden im selben Jahr erneut angegriffen.
Eine Führungsaufgabe
Die von Prof. Mag. Martin Haidinger moderierte Podiumsdiskussion „Sicherheit ist Sache der Führung“ machte deutlich, dass Cybersicherheit längst kein reines IT-Thema mehr ist. Die Schweizer Botschafterin Dr.in Salome Meyer gab die Richtung vor: Cybersecurity sei keine technische Disziplin mit Führungsdimension, sondern eine Führungsaufgabe mit technischer Dimension. Führungskräfte müssten nicht jedes technische Detail kennen, wohl aber Verantwortung übernehmen, Zuständigkeiten klären und Entscheidungen treffen, bevor der Ernstfall eintritt.
Im Zentrum der Diskussion stand dabei weniger die Technik als der Mensch. Mehrere Stimmen betonten, dass eine offene Fehlerkultur zu den wirksamsten Schutzmaßnahmen gehöre. Wer einen Klick auf eine Phishing-Mail aus Angst vor Konsequenzen verschweigt, verschafft Angreifern wertvolle Zeit. Ebenso wichtig sei es, dass Unternehmen Vorfälle offen kommunizieren, statt sie aus Sorge um die eigene Reputation zu verschweigen. Erst dann werde sichtbar, wie groß das Problem tatsächlich ist.
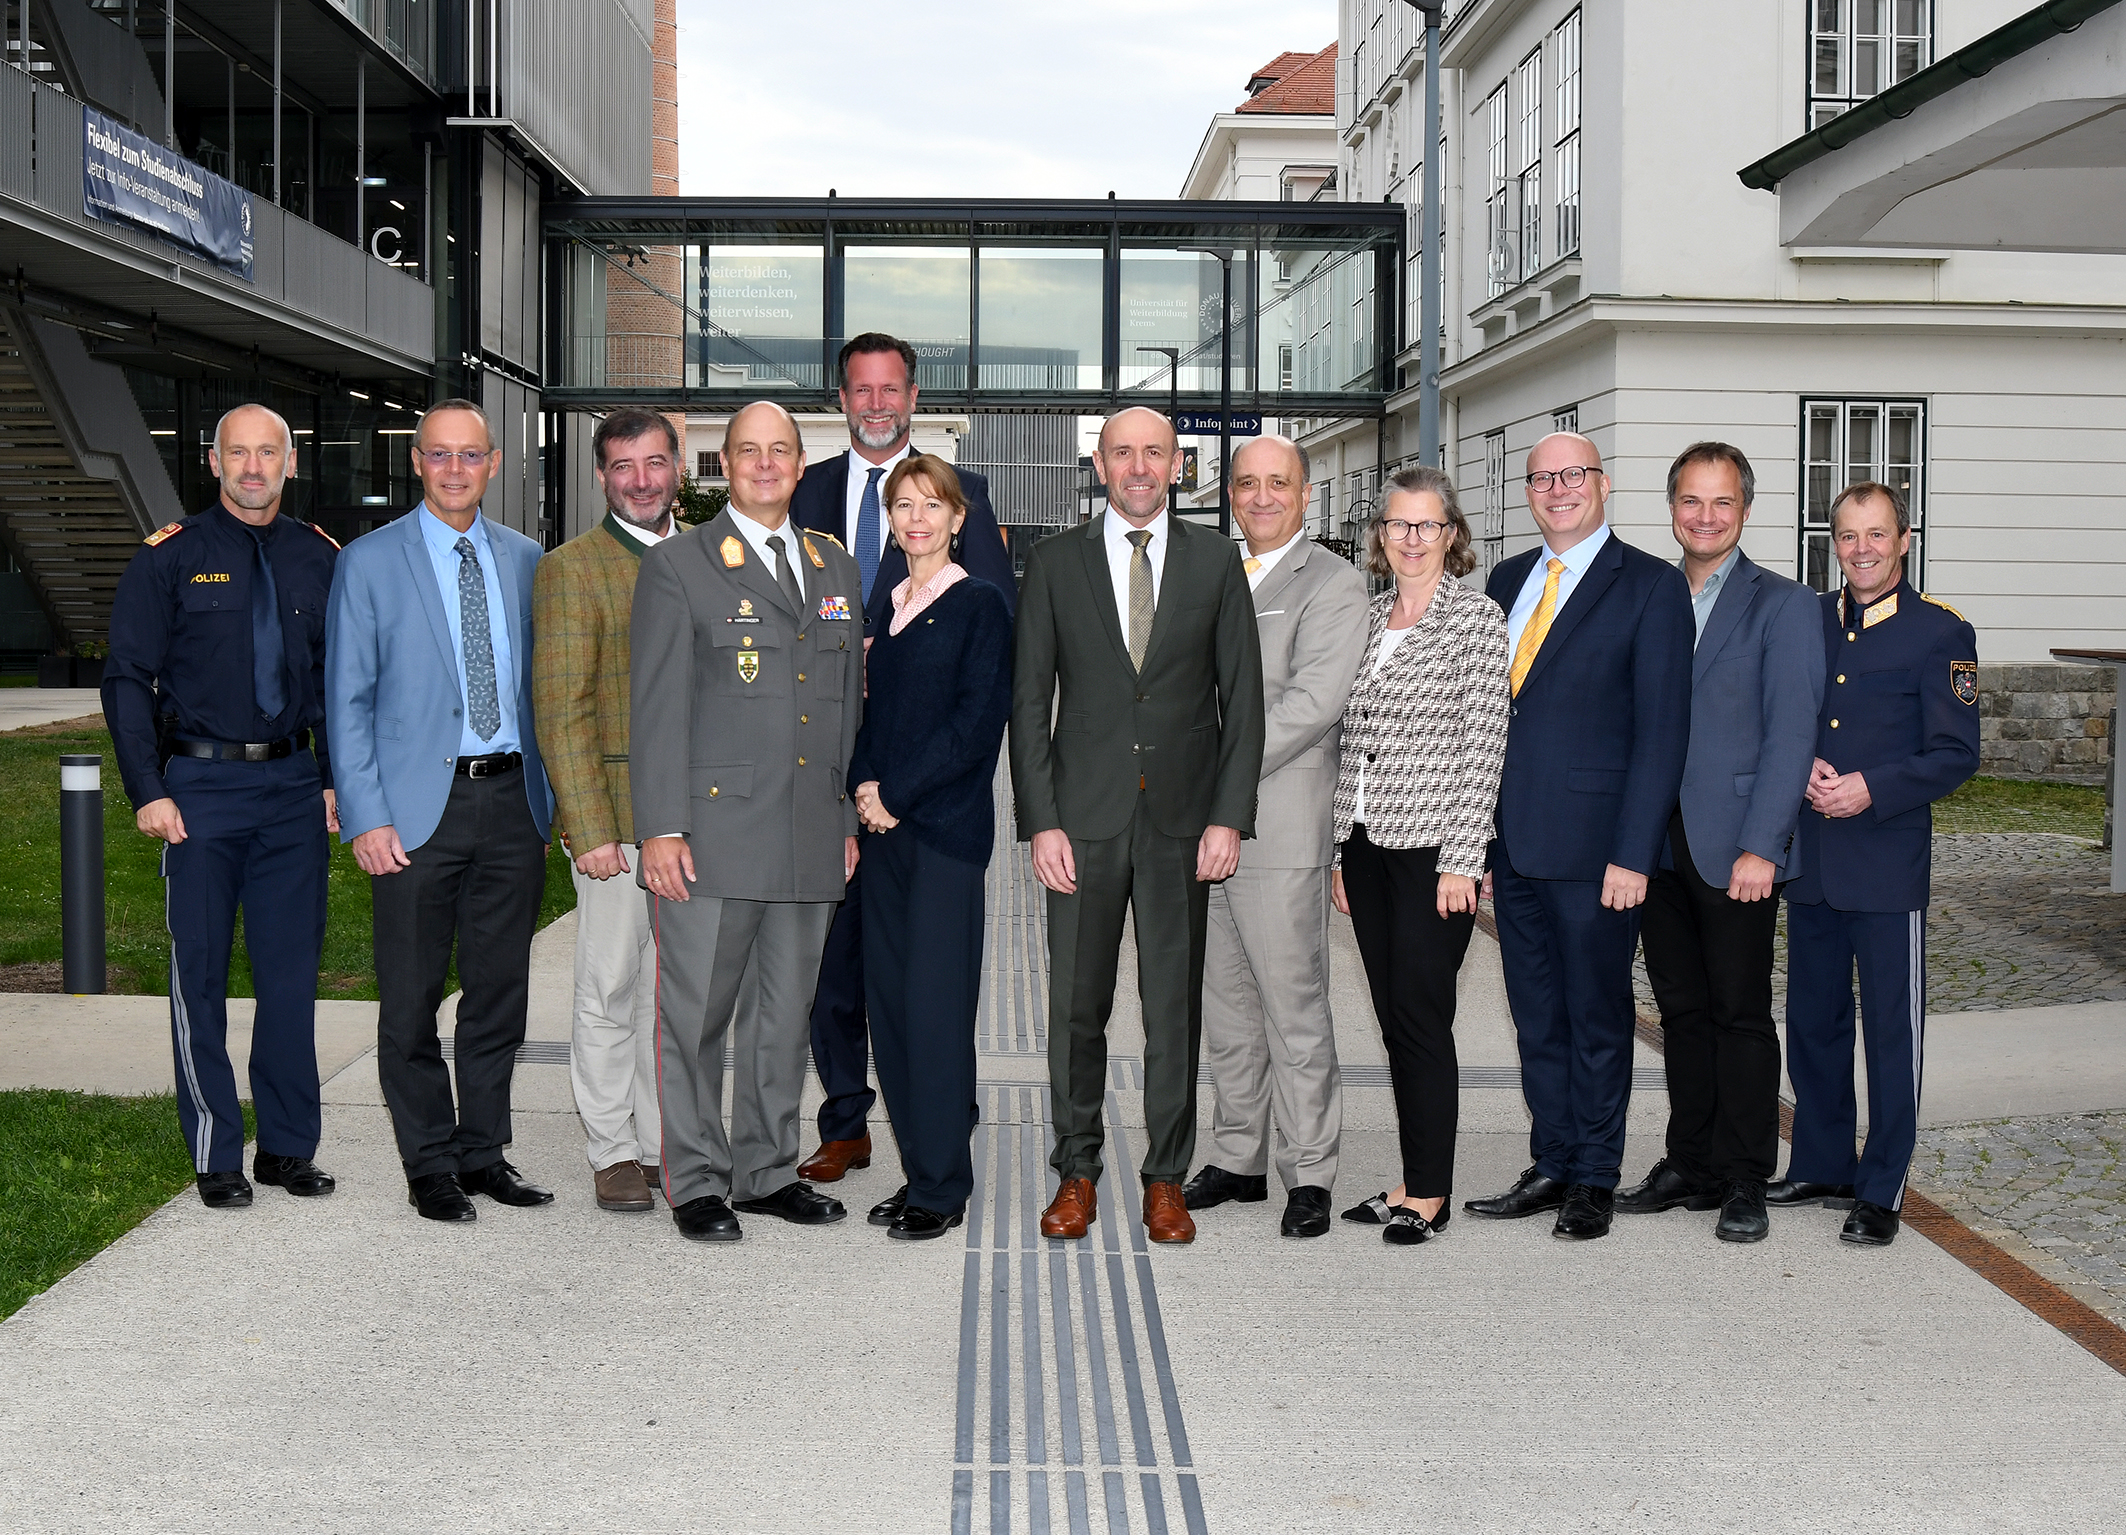
Im Bild (v.l.n.r.): Siegfried Senk, BA, MA (Bezirkspolizeikommandant Stv. Krems), General in Ruhe Mag. Rudolf Striedinger, Josef Edlinger (Abgeordneter NÖ Landtag), Brigadier Georg Härtinger (Militärkommandant, Militärkommando NÖ), General Mag. Andreas Holzer (Direktor Bundeskriminalamt, BMI), Mag. Verena Sonnleitner (Landesamtsdirektor-Stellvertreterin, Amt der NÖ Landesregierung), Mag. Dr. Franz Ruf (Generaldirektor öffentliche Sicherheit, BMI), Assoz. Prof. Mag. Dr. Walter Seböck, MBA MAS MSc (UWK), Mag. Dr. Ingeborg Zeller, MA (UWK), Mag. Günter Stöger (Bezirkshauptmann, Bezirkshauptmannschaft Krems), Univ.-Prof. DI Dr. Stefan Oppl, MBA (Vizerektor für Lehre und Studierende, UWK), Mag. Manfred Aichberger (NÖ Landespolizeidirektor-Stellvertreter)
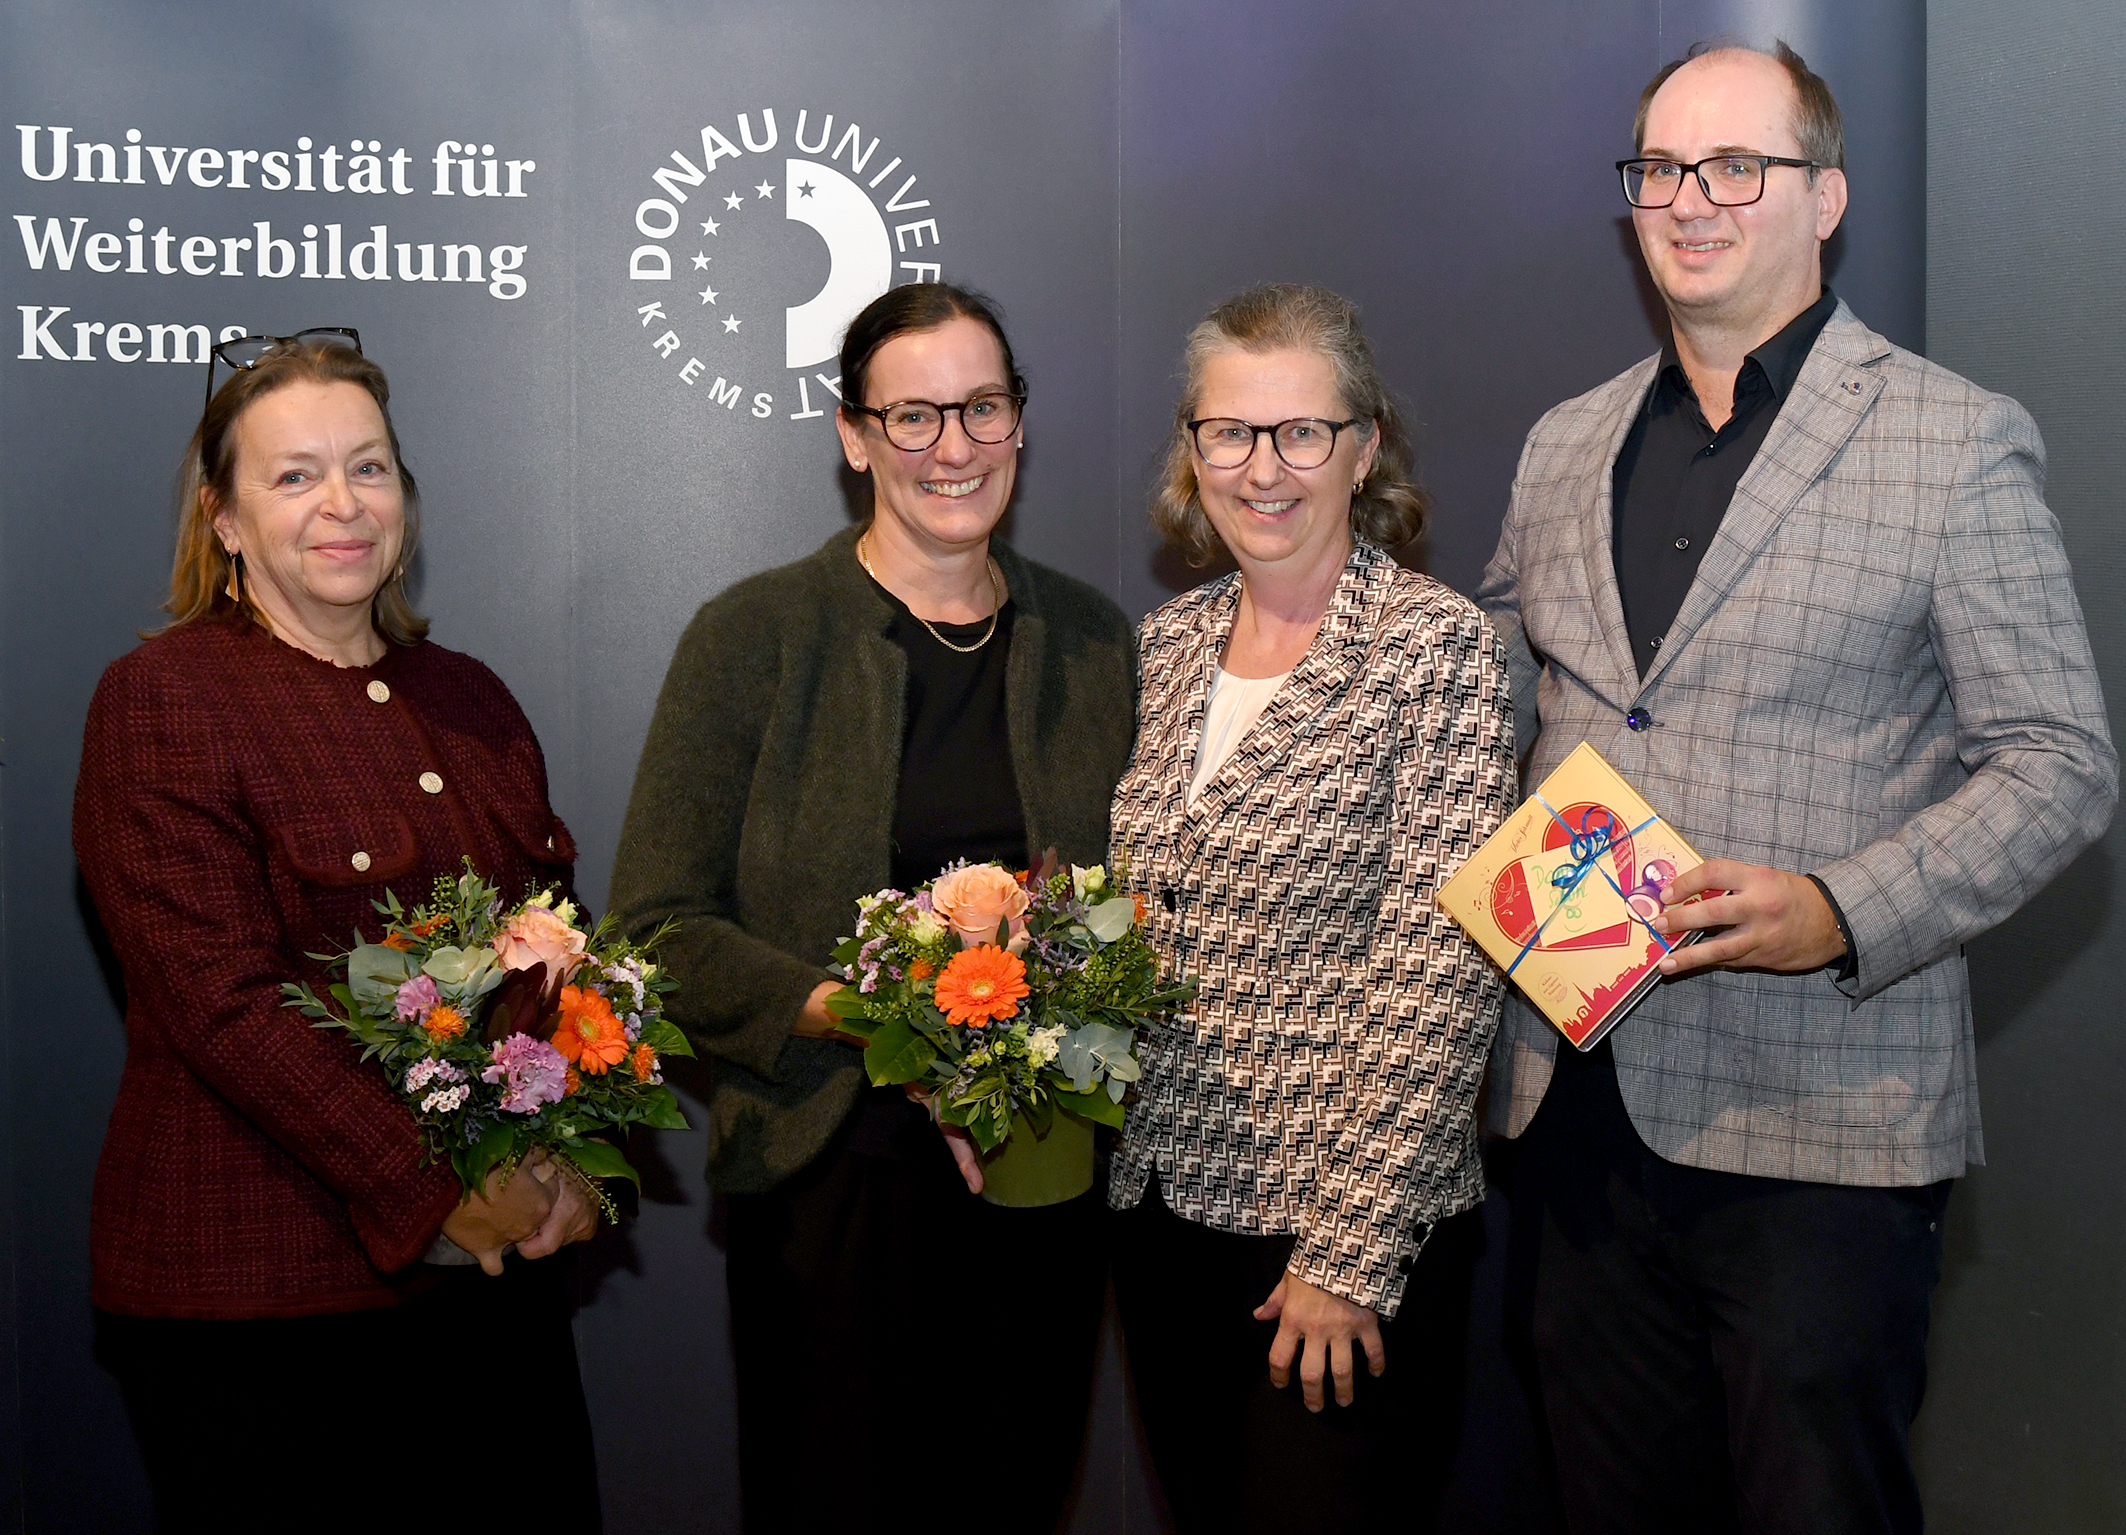
Sicherheitskonferenz-Team im Bild (v.l.n.r.): Irene Lehr, Mag. Cornelia Lendl, BA MSc, Mag. Dr. Ingeborg Zeller, MA und MMag. Dr. Günther Kainz, Bakk. (alle UWK)
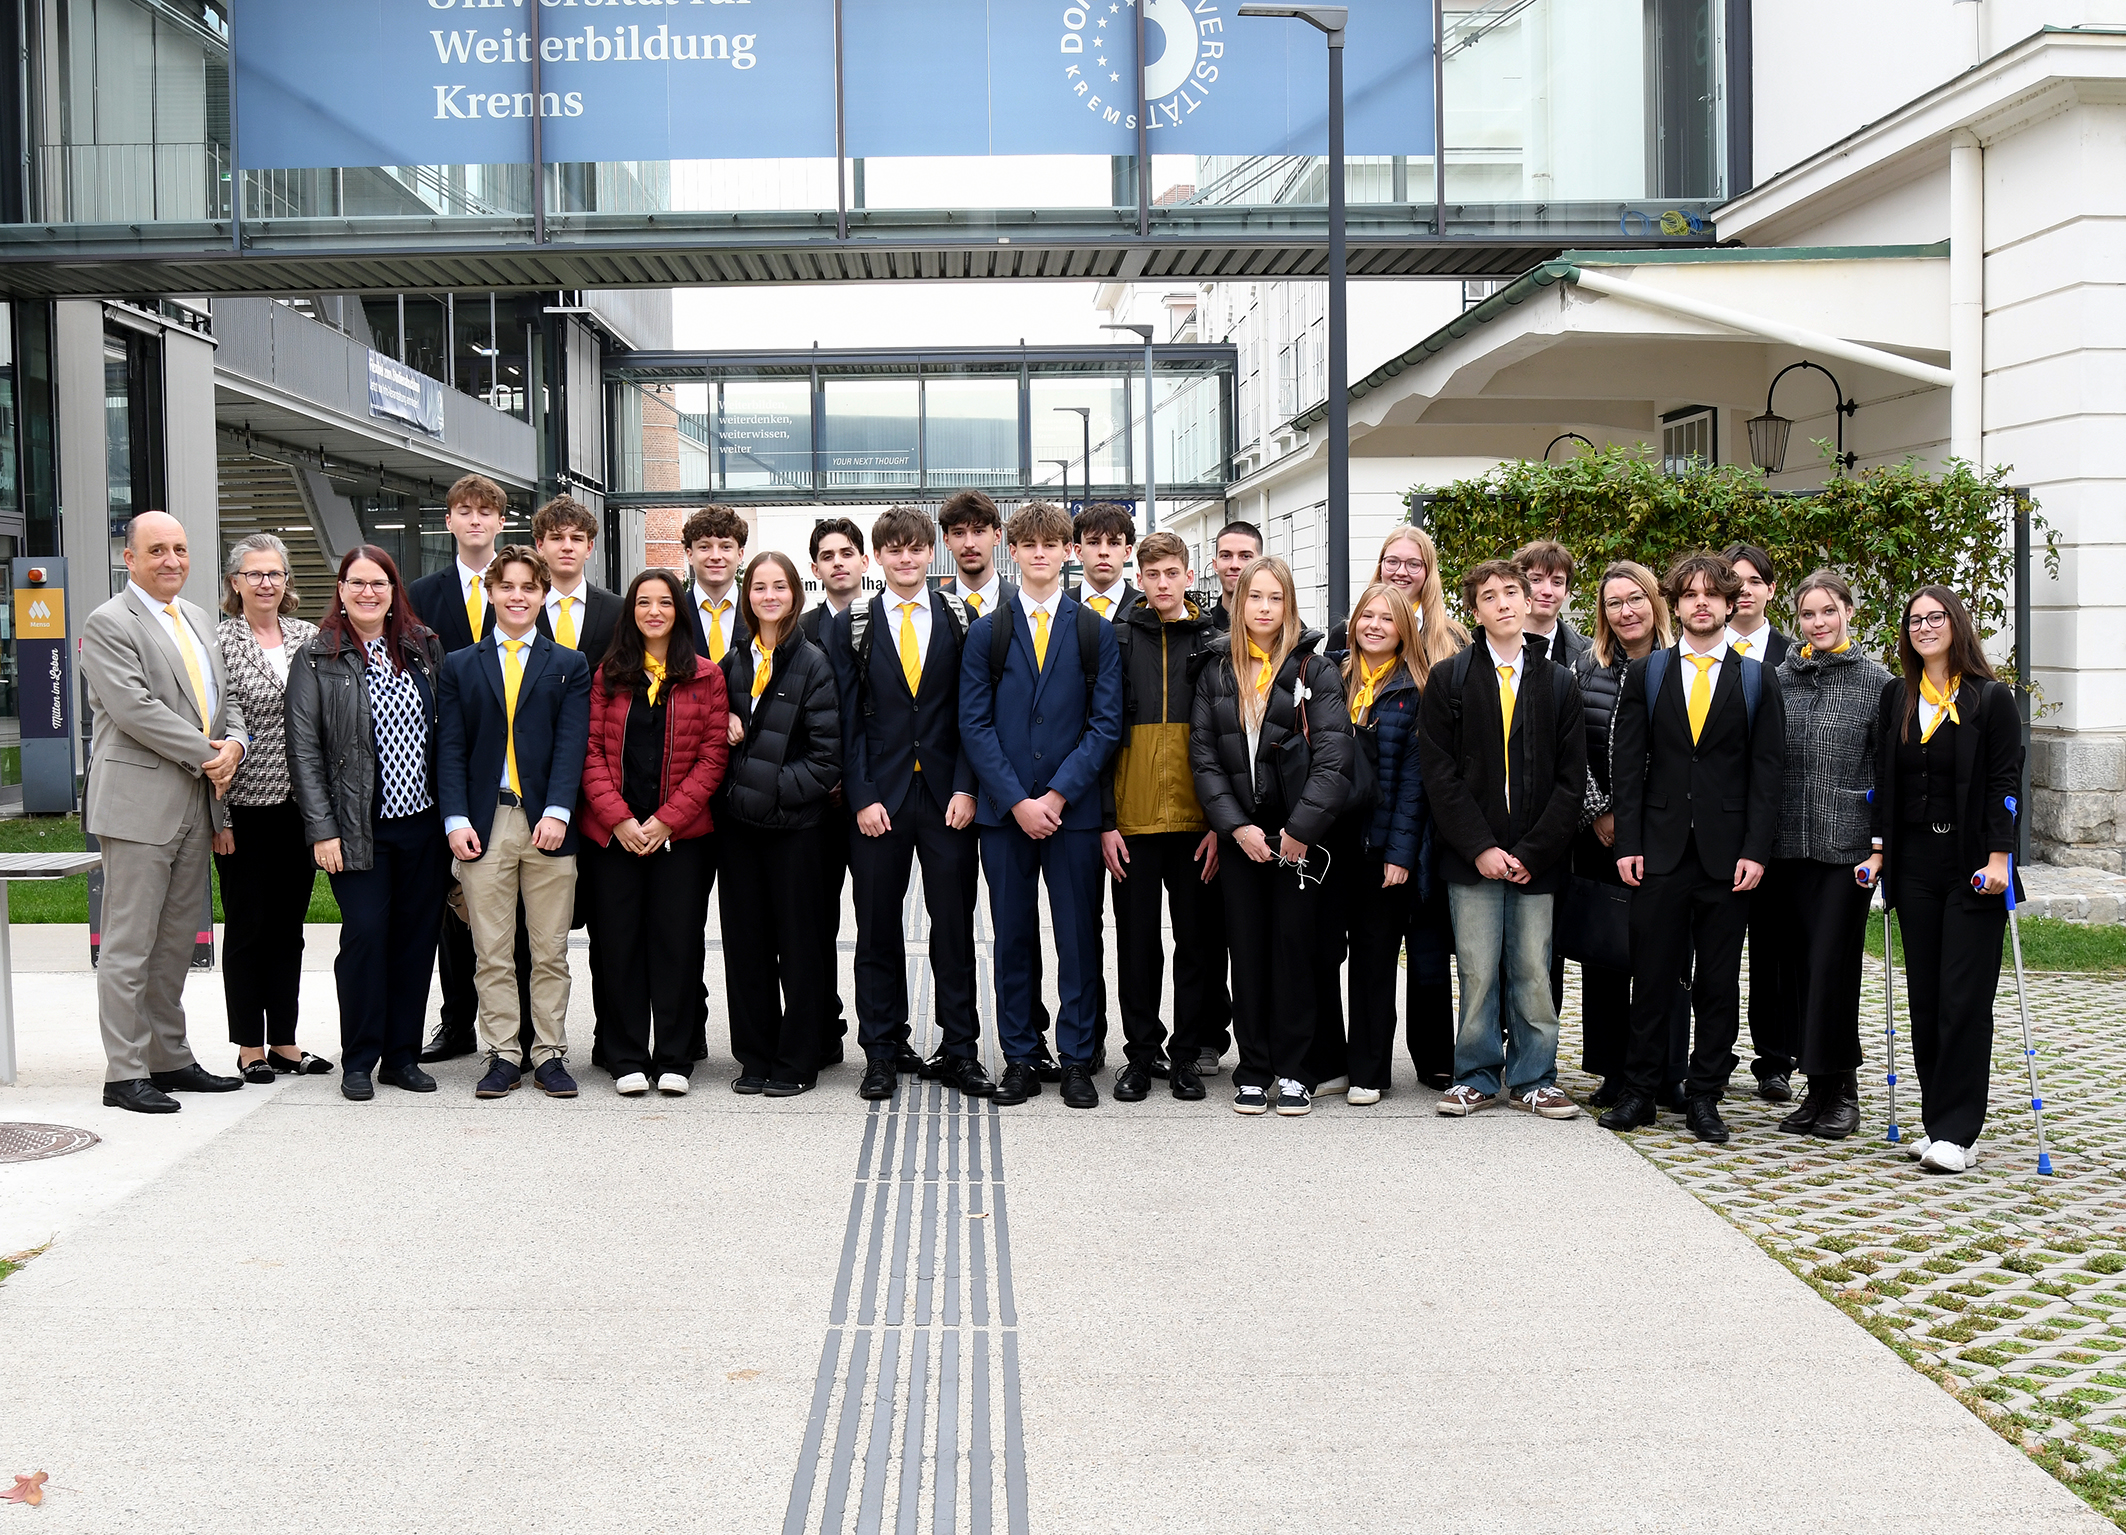
Im Bild: Schülergruppe Cyber-HAK Floridsdorf mit Klassenvorstand und Lehrkörper sowie Walter Seböck und Ingeborg Zeller (UWK)
Gleichzeitig warnte das Podium davor, Sicherheit mit Zertifikaten und Nachweisen zu verwechseln. Gesetzliche Vorgaben wie die NIS-2-Richtlinie seien ein wichtiger Anstoß, ersetzten aber nicht die eigentliche Arbeit. Entscheidend sei, Notfallpläne regelmäßig und möglichst realitätsnah zu üben und die richtigen Ansprechpersonen schon vor der Krise zu kennen. Ein offenes Problem bleibe, wie kleine und mittlere Unternehmen mit begrenzten Ressourcen auf ein angemessenes Sicherheitsniveau kommen. Als positives Beispiel nannte General Mag. Andreas Holzer, Direktor des Bundeskriminalamts, die Zusammenarbeit von Behörden und Veranstaltern beim Eurovision Song Contest 2026 in Wien, die auf gegenseitigem Vertrauen aufgebaut habe.
Wettlauf mit der Zeit
Dipl.-Ing. (FH) Robert Lamprecht (KPMG Austria) präsentierte Ergebnisse der gemeinsam mit dem Kompetenzzentrum Sicheres Österreich (KSÖ) erstellten Studie „Cybersecurity in Österreich“. Die Zeit zwischen dem Bekanntwerden einer Schwachstelle und ihrer Ausnutzung sei von 53 Tagen im Jahr 2024 auf unter einen Tag gesunken. Jeder achte Angriff in Österreich sei erfolgreich gewesen, jeder fünfte erfolge über die Lieferkette. Positiv sei, dass Unternehmen Vorfälle häufiger melden. Am Beispiel der Antarktis-Expedition von Ernest Shackleton zeigte Lamprecht, dass Krisen durch Zusammenhalt bewältigt werden und nicht durch Schuldzuweisungen. „Wer in der Krise keine Hilfe holt, lässt wertvolle Unterstützung ungenutzt“, so Lamprecht.
Dipl.-Ing. Harald Leitenmüller, CTO von Microsoft Österreich, zeigte abschließend, wie KI-Agenten Angriffe immer schneller und autonomer machen. Derzeit seien die Angreifer im Vorteil, weil sie KI ohne Rücksicht auf ethische Abwägungen einsetzen. Ausgleichen solle das eine KI-gestützte Abwehr, die laufend nach Schwachstellen sucht, wobei sensible Eingriffe weiterhin von Menschen freigegeben werden.
Zum Abschluss fasste Moderator Mag. Dr. Alexander Janda, Generalsekretär des KSÖ, den Tag zusammen: Österreich sei längst keine „Insel der Seligen“ mehr. Cyberangriffe passierten jetzt, überall und beträfen alle. Moderatorin Mag.a Dr.in Ingeborg Zeller dankte den Teilnehmenden, die für ein ausgebuchtes Audimax sorgten, sowie dem Bundeskriminalamt für die Zusammenarbeit.
Rückfragen


Tags

